La sécurisation de votre infrastructure est l’un des quatre piliers d’une stratégie de cybersécurité réussie. Pour relever ce défi, Exaduo a sélectionné pour vous les solutions les plus efficaces pour mener à bien une stratégie de cybersécurité efficace dans un environnement Microsoft Azure. Dans cet article, nous vous les présentons et vous guidons étape par étape dans ce processus.
Sécuriser vos données et établir un plan de reprise d’activité (PRA) avec Azure Recovery Services
Le ransomware, cette pratique consistant à conditionner l’accès à vos systèmes d’informations au paiement d’une rançon, compte parmi les types de cyberattaques les plus répandus. Afin de se prémunir de ces attaques et d’anticiper des interruptions de service planifiées ou non, il est indispensable d’établir un plan de reprise d’activité au sein de votre établissement.
Pour ce faire, Exaduo recommande l’utilisation d’Azure Recovery, qui se compose en deux services : Site Recovery et Backup.
Ce dernier assure la sauvegarde et vous permet de récupérer vos données Azure.
Quant à Site Recovery, il permet de maintenir votre activité en répliquant vos charges de travail issues de machines virtuelles ou physiques sur un emplacement secondaire. En cas de coupure, votre activité bascule sur ce second emplacement le temps que votre infrastructure d’origine soit restaurée.
Sécuriser vos services avec Microsoft Defender for Cloud
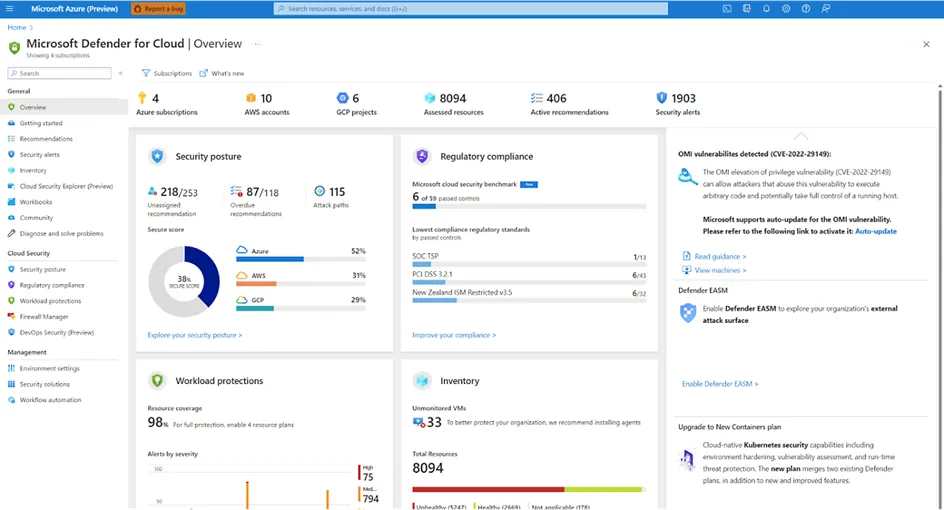
Cette solution comprend une protection sur l’ensemble de vos ressources : serveurs, conteneurs, base de données, stockage, services…
Conçue pour limiter les vulnérabilités et lutter contre les cyberattaques, elle inclut une plateforme de protection au sein de laquelle vous pouvez centraliser la visualisation en temps réel de la sécurité de vos clouds Azure, AWS, Google Cloud.
Étudier les usages et analyser les attaques avec Azure Monitor et Microsoft Sentinel
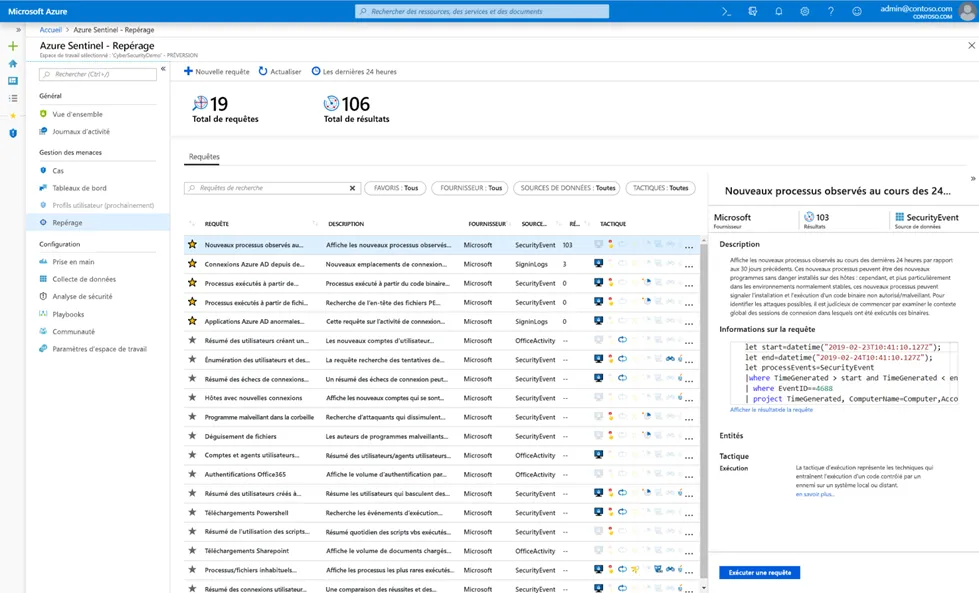
Azure Monitor permet de centraliser les données de télémétrie de vos environnements cloud et locaux et d’ainsi étudier et optimiser les usages de vos applications via une plateforme dédiée. En combinant cette solution avec Sentinel, vous disposez des données et outils analytiques nécessaires à la protection contre les cybermenaces.
Sentinel est à la fois le système de gestion des informations et des événements de sécurité (SIEM) et la technologie d’orchestration, d’automatisation et de réponse en matière de sécurité (SOAR) de Microsoft. En effet, la solution couvre les besoins de détection, d’investigation et de réponse aux menaces à l’échelle de l’organisation en vous offrant une vue d’ensemble sur vos utilisateurs.trices, appareils, applications et infrastructures locales et cloud.